EU Cyber Resilience Act

CRA-Compliance, mit der Ihr Team wirklich arbeiten kann.

Mit oxydroid führt DuoSec Softwarehersteller Schritt für Schritt durch alle Anforderungen des Cyber Resilience Act: von der Risikobewertung über das Schwachstellenmanagement bis zur unterschriebenen Konformitätserklärung. Sie erhalten einen priorisierten Maßnahmenplan statt eines Gutachtens, das niemand liest.

  • Kein Security-Vorwissen nötig
  • Für jedes Softwareprodukt
  • Entwickelt und betrieben in der EU
MaßnahmenplanProdukt v2.4.0
  1. HochSupportzeitraum nicht festgelegtPflichtangabe in den Nutzerinformationen (Anhang II)
  2. HochRichtlinie zum Schwachstellenmanagement fehltGeführte Vorlage, etwa 15 Minuten
  3. MittelRisikobewertung unvollständig3 von 11 Bedrohungen noch ohne Entscheidung
  4. ErledigtKonformitätserklärungErstellt und freigegeben

Das Problem

Compliance wird immer wieder aufgeschoben.

Der CRA macht Sicherheitsnachweise für Produkte mit digitalen Elementen verpflichtend. Viele Teams wollen Produktsicherheit ernst nehmen, haben aber weder die Zeit noch das Fachwissen. Compliance gilt dann als Aufwand ohne Ertrag und bleibt liegen.

Übliche CRA-Werkzeuge

  • Fragebögen und Selbsteinschätzungen
  • Kein Blick auf die tatsächliche Software
  • Lange Berichte für Prüfer
  • Berater oder neue Stellen bleiben nötig

DuoSec

  • Schritt für Schritt durch jede Anforderung
  • Alle Dokumente, die der CRA verlangt, vorbereitet
  • Ein priorisierter Plan, mit dem Entwickler heute starten können
  • Optionaler technischer Scan für mobile Apps
  • Funktioniert ohne eigene Security-Expertise

Unser Produkt

oxydroid: eine Plattform für die organisatorische und die technische Seite.

oxydroid ist unsere CRA-Compliance-Plattform für Softwareprodukte jeder Art. Sie führt Sie durch den CRA und erstellt die verlangte Dokumentation. Für mobile Apps kommt ein technischer Sicherheitsscan dazu. Diese Kombination haben wir sonst nirgends gefunden.

oxydroid · Mobile Apps

Technischer App-Scan

Sie entwickeln eine mobile App? Laden Sie den Android- oder iOS-Build hoch. oxydroid prüft ihn gegen die Anforderungen des CRA und macht aus jedem Befund eine konkrete Maßnahme.

  • Android-APKs und App Bundles, iOS-IPAs
  • Befunde nach Priorität geordnet
  • Signierte, überprüfbare Berichte
  • Versionsvergleich, um Fortschritt zu sehen
  • API-Zugang für Ihre CI-Pipeline
Beratung

Beratung vom oxydroid-Team

Manche Fragen klärt man besser im Gespräch. Wir helfen Ihnen, Ihre Pflichten einzugrenzen und die Plattform für Ihre Produkte einzurichten.

  • Fällt Ihr Produkt unter den CRA?
  • Onboarding und erste Bewertung
  • Erfahrung aus ISMS-Beratung und Security Operations

So funktioniert's

Von der Anmeldung zur unterschriebenen Erklärung.

  1. Starten

    Wählen Sie online ein Paket oder sprechen Sie zuerst mit uns. Ihr Workspace steht in wenigen Minuten bereit.

  2. Analysieren

    Beantworten Sie geführte Fragen zu Ihrem Produkt und seinen Risiken. Mobile Apps können Sie zusätzlich für einen technischen Scan hochladen.

  3. Beheben

    Arbeiten Sie den priorisierten Plan ab. Jeder Punkt sagt, was zu tun ist und warum.

  4. Nachweisen

    Geben Sie eine Version frei und exportieren Sie die CRA-Dokumente für die Marktüberwachung.

Unsere Werte

Wofür wir stehen.

Wir bauen ein Sicherheitsprodukt. Deshalb messen wir uns an denselben Maßstäben, die wir von unseren Kunden verlangen.

01Klarheit statt Fachjargon

Ergebnisse sollen zum Handeln führen. Wir schreiben Pläne, die Entwickler verstehen, keine Berichte nur für Prüfer.

02Tiefe statt Häkchen

Compliance ist mehr als Häkchen setzen. Wir verlangen Nachweise und prüfen, wo möglich, die Software selbst, denn eine Selbsteinschätzung zeigt, was Sie glauben, nicht was wirklich da ist.

03Security by Design

Wir leben vor, was der CRA verlangt: signierte Berichte, eine öffentliche Richtlinie zur Meldung von Schwachstellen und ein dokumentiertes Bedrohungsmodell.

04Datenschutz und Hosting in der EU

Ihre Apps und Dokumente bleiben in der EU. Diese Website lädt keine Tracker, keine fremden Schriften und setzt keine Cookies.

05Unabhängigkeit

Wir finanzieren uns selbst und gehören unseren Gründern. Wir sind unseren Kunden verpflichtet, nicht Investoren.

06Ehrlichkeit

Wir sagen, was wir wissen und was nicht. Wenn eine Frage einen Anwalt braucht, sagen wir Ihnen das.

Team

Zwei Gründer, zwei Seiten der Sicherheit.

Gemeinsam decken wir die technische und die organisatorische Seite der Cybersicherheit ab. Die Plattform ist aus einem umfangreichen Universitätsprojekt zur Android-Analyse entstanden. Unser Standort ist der Softwarepark Hagenberg in Österreich.

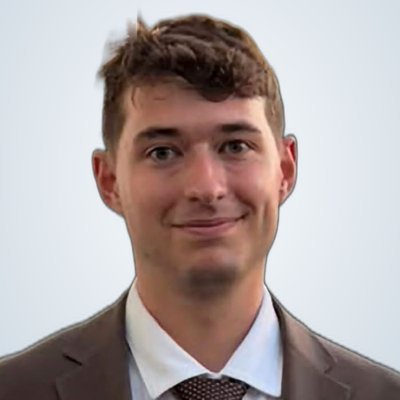
Julian Knon

Julian Knon, BSc

Mitgründer · Compliance und Beratung

Studium Sichere Informationssysteme, mehrjährige Erfahrung in der ISMS-Beratung und operative Tätigkeit in der Cybersicherheit bei einem DAX-Konzern.

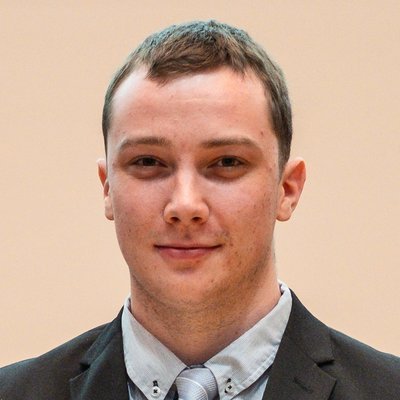
Lukas Mössler

Lukas Mössler, BSc

Mitgründer · Technik und Produkt

Technischer Hintergrund mit Fokus auf aktuelle IT-Sicherheitsthemen und Praxis in Systemadministration, Softwareentwicklung und als SOC-Analyst.

FAQ

Fragen zum CRA und zu oxydroid.

Was ist der Cyber Resilience Act?

Der Cyber Resilience Act (Verordnung (EU) 2024/2847) legt Anforderungen an die Cybersicherheit von Produkten mit digitalen Elementen fest, die in der EU verkauft werden, Software eingeschlossen. Hersteller müssen ihre Produkte sicher entwickeln, Schwachstellen über den gesamten Supportzeitraum behandeln und die Konformität dokumentieren.

Ab wann gilt der CRA?

Der CRA ist am 10. Dezember 2024 in Kraft getreten. Die Meldepflicht für aktiv ausgenutzte Schwachstellen und schwerwiegende Vorfälle gilt seit dem 11. September 2026. Alle übrigen Pflichten gelten ab dem 11. Dezember 2027.

Betrifft der CRA meine Software?

In den meisten Fällen ja, wenn Sie Software im Rahmen einer Geschäftstätigkeit auf dem EU-Markt bereitstellen. Ausgenommen sind etwa Produkte mit eigenen Branchenregeln wie Medizinprodukte oder Fahrzeuge sowie nicht kommerzielle Open-Source-Software. oxydroid hilft Ihnen, den Anwendungsbereich zu prüfen; in Grenzfällen beraten wir Sie direkt.

Welche Dokumente verlangt der CRA?

Unter anderem die technische Dokumentation (Anhang VII), die EU-Konformitätserklärung (Anhang V), die Informationen und Anleitungen für Nutzer (Anhang II), eine Risikobewertung zur Cybersicherheit und ein dokumentiertes Schwachstellenmanagement. oxydroid erstellt diese Dokumente aus Ihren Antworten.

Brauche ich Security-Fachwissen, um oxydroid zu nutzen?

Nein. oxydroid erklärt jede Anforderung verständlich und macht daraus konkrete Aufgaben, die Entwickler und Produktverantwortliche ohne Sicherheitsspezialisten erledigen können.

Wo werden meine Daten gespeichert?

Ihre Produkte, Apps und Dokumente werden in der EU gespeichert und verarbeitet.

Bereit für den Cyber Resilience Act.

Erzählen Sie uns von Ihrem Produkt. Wir zeigen Ihnen, wo Sie stehen und was als Nächstes zu tun ist.